
Чтобы потерять аккаунт, не нужен сложный взлом: иногда достаточно украденного пароля, добытого кода из SMS или зараженного файла. Избежать этого помогают простые привычки. Ниже рассказано, что такое кибергигиена, от каких угроз она защищает и какие правила соблюдать дома, на работе и на сайте.
Главное в статье
-
Кибергигиена — это простые повседневные привычки, которые защищают аккаунты, устройства и данные.
-
Основные принципы кибергигиены: регулярно проверять настройки защиты, давать сотрудникам и подрядчикам только нужные права в рабочих сервисах, заранее готовить запасной способ войти в аккаунт.
-
На практике нужно создавать уникальные пароли, использовать двухфакторную аутентификацию, обновлять систему и программы, делать резервные копии важных файлов.
-
Обычных пользователей чаще всего атакуют через фишинговые письма и вредоносные программы, после чего человек теряет доступ к почте, соцсети или даже сайту компании.
-
Цифровая гигиена становится привычкой, если раз в квартал проходить короткие чек-листы из статьи.
-
Владельцу сайта важно защитить вход в панель хостинга и хранить копии сайта в нескольких местах: у провайдера, на компьютере и в облаке.
Что такое кибергигиена
Если объяснять простыми словами, кибергигиена — это набор регулярных действий, которые снижают риск взлома и потери данных. Как с обычной гигиеной: руки моют каждый день, а не раз в год.
Кибергигиена касается всех: и руководителей, и рядовых сотрудников. Мошенники могут атаковать компанию через устройство любого работника. Впрочем, освоить правила несложно, потому что большинство мер не требует технических знаний.
Защищать стоит три вида цифрового имущества:
-
данные: документы, фотографии, переписку и персональные данные;
-
аккаунты и номер телефона: почту, банковские приложения, Госуслуги, мессенджеры;
-
устройства: смартфон, компьютер и домашний роутер.
Начинать лучше с почты и смартфона: через них восстанавливают почти любую учетную запись. Для рабочего и личного ящиков придумайте разные сложные пароли. Телефон рекомендуется защитить PIN-кодом и не оставлять разблокированным, даже если отходите от рабочего места на пару минут.
Как связаны кибергигиена, цифровая гигиена и кибербезопасность
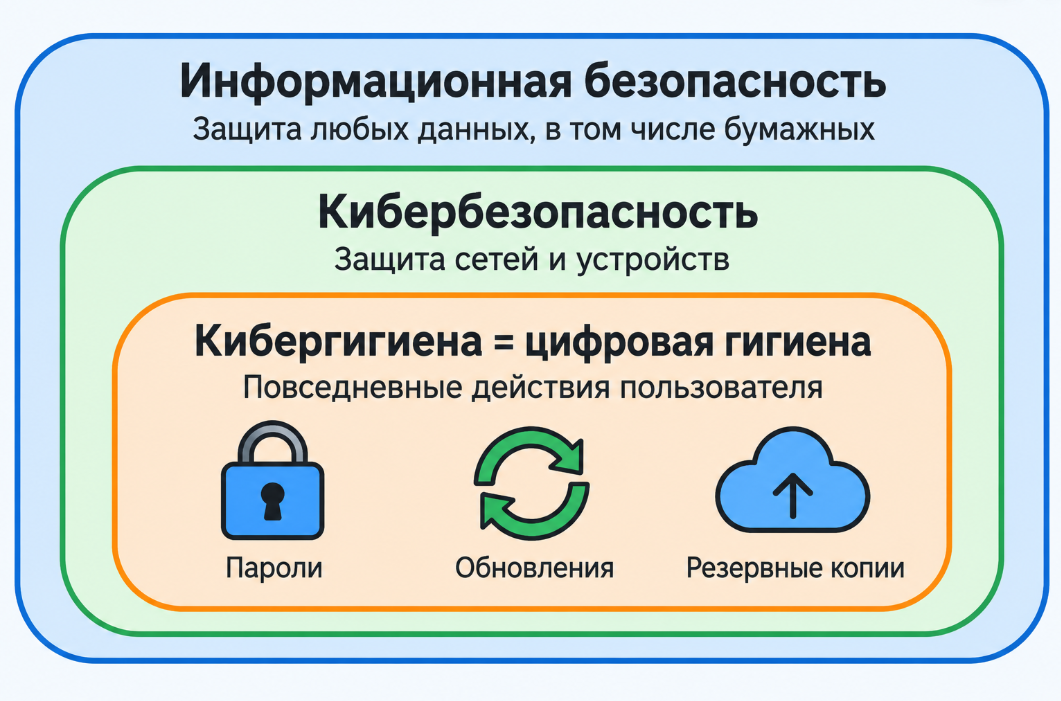
Информационная безопасность — это защита любых данных, в том числе бумажных. Кибербезопасность входит в нее и касается сетей и устройств. А кибергигиена — повседневная часть этой защиты, за которую отвечает сам пользователь.
Цифровая гигиена в вопросах безопасности означает то же самое, что и кибергигиена. У термина есть и второе значение, связанное с экранным временем и цифровым детоксом, но в этой статье цифровая гигиена рассматривается только в значении безопасности.
От каких угроз помогает защититься кибергигиена
Кибергигиена снижает риск большинства сценариев взлома. Вот самые частые из них:
-
Фишинг — это поддельные письма, сайты и сообщения, которые выманивают пароль или код. Он относится к социальной инженерии, то есть к обману, при котором человек сам выдает персональную информацию. Например, звонящий торопит или представляется сотрудником банка.
-
Вредоносное ПО — это программы, которые крадут пароли или шифруют файлы ради выкупа. Обычно они попадают на устройство с пиратскими играми или вложениями в письмах.
-
Устаревшие программы: в них остаются уязвимости, через которые устройство заражают, даже если пользователь ничего не открывал.
-
Утечка базы данных у сервиса: её нельзя предотвратить, но уникальный пароль не даст мошенникам войти в остальные аккаунты.
-
Отсутствие пароля на смартфоне или ноутбуке. Если украденное или потерянное устройство не заблокировано, посторонний сразу откроет почту и мессенджеры.
-
Открытые Wi-Fi сети: в них злоумышленник может создать поддельную точку доступа, подменить страницу входа и перехватить пароль.
Бывают и неприятности без атаки, например сломанный диск или забытый пароль. Тогда файлы спасают резервные копии, а доступ к аккаунту возвращает запасной адрес почты.
Источник: Verizon Data Breach Investigations Report 2026, данные по компаниям.
Основные правила кибергигиены
Основные правила кибергигиены перечислены в том порядке, в котором их удобно внедрять. Сначала стоит защитить аккаунты, затем устройства и подключение к интернету, а после настроить резервные копии и разобраться с личными данными.
Надежные пароли и двухфакторная аутентификация
Надежный пароль должен быть длинным и уникальным для каждого аккаунта, чтобы утечка с одного сайта не открыла доступ к остальным. Запомнить десятки комбинаций сложно, поэтому их удобно хранить в менеджере паролей — отдельном приложении или сервисе, встроенном в браузер.
Пароль добавляют туда один раз, дальше менеджер сам подставляет его при входе. А вот стикеры на мониторе прочитает любой, кто окажется рядом.
Двухфакторная аутентификация добавляет ко входу второй шаг. Кроме пароля, сервис просит код из приложения или SMS либо физический ключ. Даже узнав пароль, мошенник без этого кода в аккаунт не попадет.
Приложение-аутентификатор надежнее SMS, потому что сообщение могут перехватить, если злоумышленник перевыпустит SIM-карту. Двухфакторную аутентификацию стоит включить для почты, Госуслуг, мессенджеров, маркетплейсов с привязанной картой и самого менеджера паролей.
Многие сервисы вместе со вторым шагом выдают резервные коды. Если телефон с приложением потеряется, код заменит подтверждение, поэтому коды лучше хранить отдельно. В приложениях без резервных кодов на помощь приходит почта. Через нее, к примеру, восстанавливают облачный пароль в Telegram.
Особое внимание к подозрительным письмам, сообщениям и звонкам
Фишинговое письмо с логотипом банка и срочным поводом легко принять за настоящее. Прежде чем переходить по ссылке, проверьте адрес отправителя и наведите на ссылку курсор, а на телефоне зажмите ее пальцем, чтобы увидеть, куда она ведет. Но даже если все сходится, в сервис безопаснее входить через приложение. Вложения от незнакомцев, особенно архивы, лучше не открывать, потому что в них часто прячут вирусы.
С мессенджерами и звонками принцип тот же. Если собеседник просит перевести деньги или продиктовать код из SMS, поможет правило перезвона: прервите разговор и сами позвоните в организацию по номеру с официального сайта или банковской карты.
Если пароль уже введен на подозрительной странице, смените его и завершите все сеансы в настройках аккаунта. Так мошенник потеряет доступ, даже если успел войти.
Читайте также: Как распознать фишинг
Защита устройств: обновления, блокировка, очистка перед продажей
Обновления безопасности закрывают уязвимости, поэтому автообновление системы и программ лучше держать включенным. Приложения безопаснее скачивать из официальных магазинов, ведь пиратские версии часто приносят вирусы. Встроенный антивирус тоже лучше не отключать.
Блокировка устройства сбережет конфиденциальные сведения, если телефон или ноутбук окажется в чужих руках, ведь без PIN-кода или отпечатка пальца экран не откроется. Стоит также настроить автоблокировку и включить шифрование диска. На смартфонах оно обычно работает по умолчанию, а на компьютере это BitLocker или «Шифрование устройства» в Windows и FileVault в macOS.
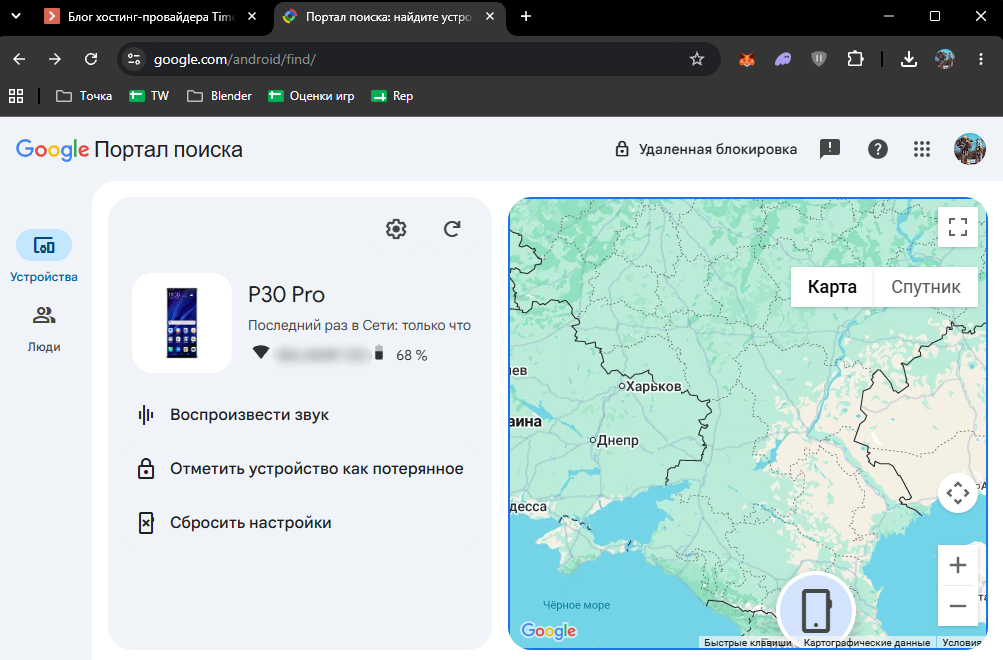
Найти потерянный телефон или удаленно стереть данные помогут «Локатор» на iPhone и «Портал поиска» на Android.
Перед продажей устройство необходимо подготовить:
-
Сохраните копию данных.
-
Выйдите из всех аккаунтов.
-
Отвяжите устройство от Apple ID или аккаунта Google.
-
Сбросьте настройки до заводских.
-
Извлеките SIM-карту и карту памяти.
Осторожно: если сбросить телефон, не отвязав аккаунт, он останется привязан к аккаунту продавца. Тогда покупатель не сможет его активировать.
Безопасное подключение к интернету
Поскольку злоумышленники подделывают точки доступа, автоподключение к открытым сетям лучше выключить, а пароли на странице входа в сеть не вводить. Для банковских приложений и Госуслуг безопаснее мобильный интернет, чем публичный Wi-Fi.
Замок и HTTPS в адресной строке говорят о том, что данные шифруются на пути к сайту. Подлинность страницы они не доказывают, потому что сертификат бывает и у фишинговых сайтов, поэтому адрес стоит сверять, а на предупреждении браузера не нажимать «Продолжить».
Дома не забудьте про роутер: смените заводской пароль, включите защиту WPA2 или WPA3 и отключите WPS, то есть подключение по кнопке без пароля.
Резервное копирование и проверка восстановления
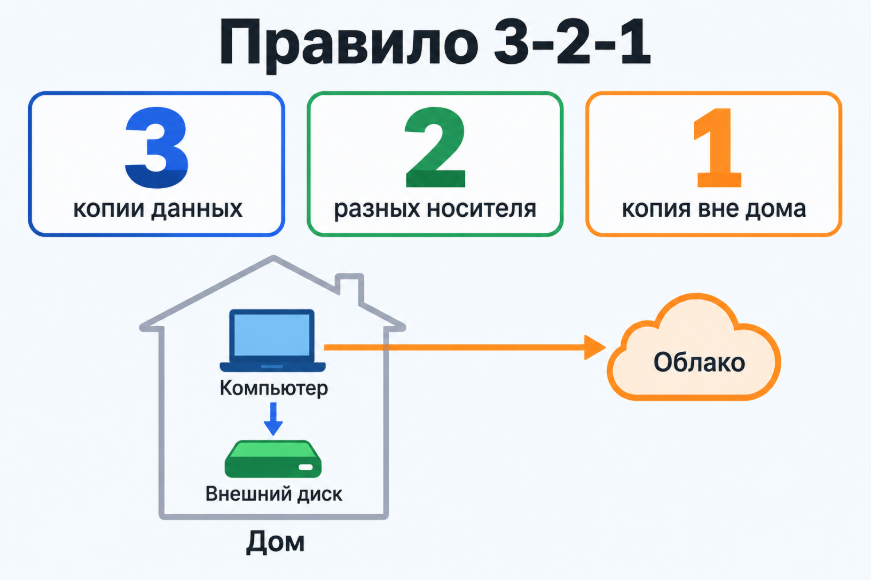
Резервная копия спасает, если файлы зашифровал вирус, сломался диск или документ удалили по ошибке. Чтобы копии действительно оказались полезными, есть правило 3-2-1. Оно предлагает хранить три экземпляра данных на двух разных носителях, причем один вне дома, например в облаке.
Копирование удобно настроить по расписанию, а раз в квартал проверять, что копия рабочая. Для этого достаточно открыть из нее пару файлов на другом устройстве. В возможности восстановления данных лучше убедиться заранее, а не в день, когда без него не обойтись.
Обратите внимание: синхронизация с облаком не заменяет резервную копию. Если файл лежит в папке, связанной с облачным диском, его удаление или шифрование вирусом на компьютере повторится и в облаке. Вернуть файл получится из корзины сервиса, пока не истек срок хранения.
Защита личных данных и ограничение доступа к ним в приложениях
Чем меньше информации о человеке находится в открытом доступе, тем сложнее мошенникам подготовить убедительное письмо или звонок, поэтому скрывать лишнее — тоже часть кибергигиены. В соцсетях скройте телефон, почту и дату рождения в настройках конфиденциальности.
Дальше стоит заглянуть в разрешения приложений. Фонарику, например, не требуется доступ к контактам. Ненужные разрешения отзывают в настройках телефона, а старые аккаунты удаляют, чтобы цифровой след, то есть данные о человеке в сервисах, стал меньше.
Кибергигиена на работе и для владельца сайта
Кибергигиена в команде начинается с каждого сотрудника. Помимо общих правил, на работе рекомендуется соблюдать еще три:
-
не пересылать рабочие файлы в личные мессенджеры и почту;
-
сообщать ответственному о подозрительных письмах;
-
не устанавливать программы на рабочий компьютер без согласования.
Как безопасно выдавать доступы к хостингу и рабочей почте
Ключи от сайта — это доступ к панели управления хостингом и к почте, на которую зарегистрирован аккаунт. Для такого аккаунта лучше завести отдельный адрес с подтверждением входа, а не личный ящик сотрудника. Тогда с его уходом доступ к сайту не потеряется.
Вместо общего пароля для коллег и подрядчиков удобнее заводить отдельные учетные записи. В Timeweb это делают в разделе «Пользователи ПУ/FTP» панели управления, открывая человеку только нужные части панели. Когда сотрудник уходит или подрядчик заканчивает проект, его права доступа стоит отозвать в тот же день.
Двухфакторная аутентификация в панели Timeweb работает через SMS, поэтому важно защитить и номер: поставить PIN-код на SIM-карту и скрыть текст уведомлений на экране блокировки.
Включить двухфакторную аутентификацию в Timeweb
Обратите внимание: в разделе «Безопасность» панели управления Timeweb вход разрешают только с выбранных IP-адресов или из выбранных стран. Посторонний не войдет даже с паролем и кодом.
Обновления сайта, HTTPS и резервные копии
Сайты на CMS часто взламывают через устаревшие плагины и темы, поэтому их нужно вовремя обновлять, а лишние удалять. Вход в панель администратора стоит защитить так же, как почту: сложным паролем и подтверждением входа.
SSL-сертификат включает HTTPS, чтобы данные, которые посетители вводят в формы, передавались в зашифрованном виде. На хостинге Timeweb бесплатный Let's Encrypt подключают в панели управления.
SSL-сертификат для сайта в Timeweb
На хостинге Timeweb бэкапы файлов и баз данных создаются каждую ночь и хранятся 30 дней. Перед обновлением CMS лучше сделать копию вручную, а время от времени скачивать архив на компьютер или в облако, чтобы соблюсти правило 3-2-1.
Резервное копирование сайта в Timeweb
Как сделать цифровую гигиену привычкой
Цифровая гигиена работает, только когда правила соблюдаются постоянно, а не один раз после настройки. Например, можно настроить напоминания и один раз в квартал по напоминанию проходить по трем чек-листам.
Аккаунты
-
Проверить активные сеансы в почте и мессенджерах, завершить незнакомые.
-
Сменить пароли, которые менеджер паролей отметил как утекшие.
-
Убедиться, что подтверждение входа включено в почте, Госуслугах и мессенджерах.
Устройства и данные
-
Пересмотреть разрешения приложений и удалить лишние программы.
-
Обновить прошивку роутера.
-
Открыть пару файлов из резервной копии.
Команда и сайт
-
Сверить пользователей панели хостинга и рабочей почты с составом команды.
-
Проверить, что CMS, плагины и темы обновлены.
-
Скачать свежую копию сайта на компьютер или в облако.
Цифровая гигиена работает эффективнее, если о ее правилах знают близкие и коллеги. Покажите им, как работает перезвон из раздела о подозрительных звонках, разберите вместе реальное письмо мошенников.