
Менеджер просит помощника проверить статус заказа. Агент обращается к CRM, получает карточку и отвечает по делу. На демонстрации всё выглядит правильно. Позже разработчик открывает историю запуска и замечает, что вместе с адресом запроса в неё попал заголовок авторизации. Теперь ключ хранится рядом с клиентской перепиской и может участвовать в следующем обращении к модели.
Это учебная ситуация, но для неё не требуется сложная атака. Достаточно слишком подробного сообщения об ошибке или диагностического инструмента, который возвращает весь HTTP-запрос. Проблема начинается раньше: зачем система вообще дала языковой модели возможность увидеть технический секрет?
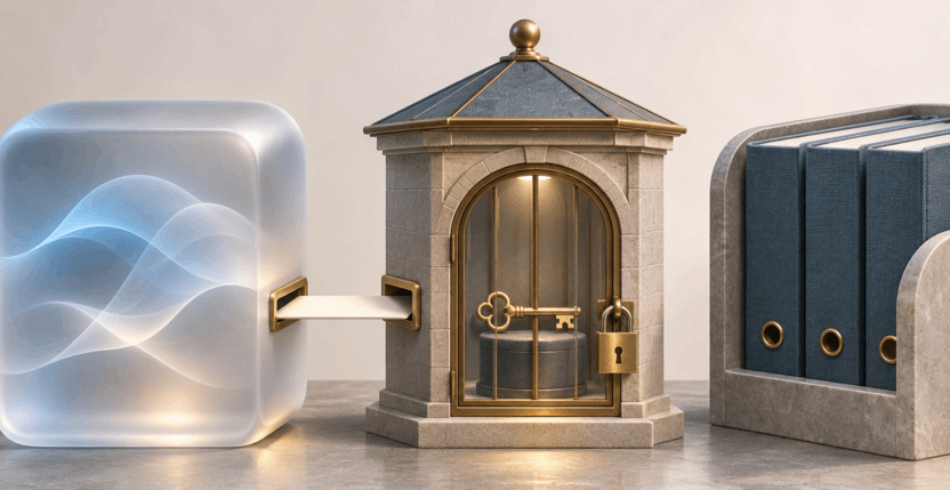
Рассмотрим архитектуру, в которой агент выбирает полезное действие, а доступ к корпоративной системе оформляет отдельный программный посредник. Такой подход помогает сократить число мест, где оказывается ключ, и проверить полномочия до сетевого запроса. Он требует аккуратной реализации: само слово «посредник» ничего не защищает.
Модели нужен результат операции
Для ответа о заказе агенту обычно достаточно номера, допустимых полей карточки и результата проверки. Пароль, токен доступа и служебный адрес управления относятся к техническому подключению. Для понимания вопроса они не нужны.
В программной архитектуре это означает узкий инструмент вроде «получить статус заказа». Модель передаёт идентификатор заказа. Сервер связывает вызов с подтверждённым пользователем, определяет организацию, проверяет доступ и только затем выполняет запрос.
Инструмент «отправить произвольный HTTP-запрос» устроен иначе. Он позволяет выбирать адрес, метод, заголовки и тело. Для некоторых инженерных задач такая гибкость оправдана. Для клиентского помощника, которому нужен один статус, она создаёт слишком большую поверхность управления.
Ограничение должно существовать в коде исполняющего сервиса. Инструкция в промпте «никогда не показывай ключ» остаётся дополнительной подсказкой для модели. Она не заменяет проверку запроса и не возвращает уже раскрытый секрет.
Кто определяет компанию и полномочия
В многопользовательском сервисе особенно опасно доверять полям, которые агент заполнил сам. Если в параметрах инструмента есть tenant_id, модель способна передать идентификатор другой компании. Случайная ошибка и намеренная подмена приведут к одинаковому запросу.
Поэтому организация и действующий пользователь должны приходить из проверенного серверного контекста. Например, из аутентифицированной сессии и подтверждённой связи пользователя с организацией. Текст диалога может содержать название компании, но сам по себе не подтверждает принадлежность к ней.
Бывает, что сотрудник вправе работать с несколькими организациями. Тогда интерфейс позволяет выбрать рабочий контекст, а сервер проверяет этот выбор. Агент получает уже разрешённую область работы. Переключение контекста остаётся отдельным проверяемым действием.
Ссылка на секрет тоже требует осторожности. Если модель видит непрозрачный идентификатор подключения, это лучше передачи самого ключа. Однако посредник должен проверить, что данное подключение доступно текущему пользователю и относится к нужной организации. Случайная строка не становится безопасной только потому, что её трудно угадать.
|
Что видит модель |
Что проверяет и делает посредник |
|---|---|
|
Название операции и допустимые параметры |
Существование инструмента и право его вызвать |
|
Идентификатор заказа |
Принадлежность заказа разрешённой организации |
|
Запрос на отдельные поля карточки |
Допустимость чтения каждого поля |
|
Ответ с номером, статусом и датой |
Отбор разрешённых полей и удаление служебных сведений |
|
Понятный код отказа |
Запись технической причины в защищённый журнал |
Проверка требуется при каждом вызове. Успешное чтение одного заказа не открывает доступ к любому следующему. Подтверждение человеком также относится к определённой операции и её параметрам, а не ко всему будущему поведению агента.
Как проходит вызов с проверкой доступа
Разберём учебный пример: сотрудник просит узнать плановую дату отгрузки заказа 731. Агент выбирает инструмент чтения и передаёт номер. В его интерфейсе отсутствуют поля для адреса сервера и заголовка авторизации.
Посредник сначала проверяет структуру данных. Номер должен иметь предусмотренный формат; лишние параметры отклоняются. Затем проверяется сессия, доступ к организации и право видеть заказ. Проверка формата и проверка полномочий решают разные задачи: корректно записанный чужой номер остаётся чужим номером.
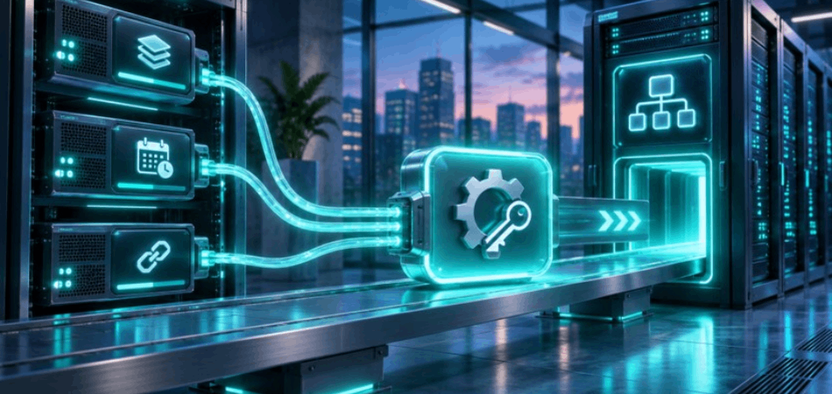
После этого сервер выбирает заранее зарегистрированное подключение. Адрес CRM, разрешённый маршрут и способ авторизации задаёт конфигурация интеграции. Секрет запрашивается только исполняющей частью и добавляется к исходящему запросу после положительного решения о доступе.
Полученный ответ преобразуется в небольшой объект: номер заказа, статус, плановая дата, время получения данных. Служебные поля, внутренние ссылки и диагностические сведения не передаются модели автоматически. Если дата отсутствует, инструмент возвращает отсутствие значения, а не предлагает агенту его восстановить.
Для изменения заказа маршрут строже. Посредник проверяет допустимый переход состояния и, если так устроен процесс компании, запрашивает подтверждение ответственного сотрудника. Перед выполнением он повторно сверяет актуальные параметры. Иначе человек может одобрить один вариант, а система отправит уже изменённый.
Важно проверить и саму CRM. Если интеграция использует общий сервисный аккаунт, её права в корпоративной системе должны соответствовать задачам. Посредник с ошибкой не должен получать административные возможности только ради чтения даты отгрузки.
Секрет возвращается обходным путём
Частая слабость появляется на обратном маршруте. Разработчик убрал ключ из параметров инструмента, но оставил подробные ошибки библиотеки. При сетевом сбое исключение включает заголовки запроса, адрес с токеном или фрагмент конфигурации. Агент получает всё это как обычный результат выполнения.
Вторая точка – журналы и трассировки. Они нужны для расследования, но привычка сохранять каждый запрос целиком разносит секрет по нескольким системам. Доступ к истории диалогов, отладочному интерфейсу и техническим журналам часто имеют разные люди. Это надо учитывать заранее.
Третья точка – ответ внешней системы. Диагностический маршрут может отражать присланные заголовки. Ссылка на скачивание иногда содержит действующий токен. Значение, полученное из доверенной CRM, не следует считать автоматически пригодным для передачи модели.
Маскирование известных шаблонов стоит оставить дополнительным слоем. Оно может пропустить преобразованное значение, часть секрета или необычный формат. Проверка «в строке нет слова token» почти ничего не говорит о содержимом. Надёжнее уменьшить объём передаваемых данных до маскирования.
Где проходит граница исполнения
Иногда посредник существует как функция внутри того же процесса, в котором агенту разрешили запускать произвольный код. Ключ лежит в переменной окружения, а инструмент исполнения может прочитать окружение. Формально параметры инструмента секретов не содержат. Фактически у агента остаётся другой способ до них добраться.
Поэтому границу оценивают по доступным возможностям всей среды. Если агент умеет выполнять код, его среда не должна иметь права читать файлы конфигурации посредника, обращаться к хранилищу секретов или изучать память чужого процесса. Выделенный сервис с отдельной служебной идентичностью помогает выразить это ограничение технически. Сам по себе отдельный контейнер его не обеспечивает: нужны соответствующие права, настройки сети и отсутствие общих чувствительных ресурсов.
Для небольшой системы допустима более простая реализация, если модель только предлагает вызовы, а произвольное исполнение недоступно. Но это допущение следует записать. Добавление инструмента командной строки позже меняет исходные условия и требует повторной проверки.
Адрес назначения тоже является полномочием
Можно сохранить ключ вне контекста и всё равно отправить его не туда. Это произойдёт, если посредник послушно подставляет авторизацию в запрос по адресу, выбранному моделью. В такой конструкции секрет скрыт от текста диалога, но путь его передачи остаётся управляемым извне.
Для типовой корпоративной интеграции сервер должен выбирать адрес из зарегистрированной конфигурации. Модель передаёт деловой параметр, например, номер заказа. Она не определяет домен, порт и маршрут административного API.
Отдельно проверяют перенаправления. Даже разрешённый адрес может ответить предложением перейти на другой. Автоматический переход с сохранением чувствительных заголовков способен изменить получателя данных. Поддержку перенаправлений либо отключают, либо реализуют с повторной проверкой назначения и правил авторизации.
Контроль исходящего трафика на уровне инфраструктуры дополняет эту логику. Он ограничивает доступ исполняющего сервиса к ненужным сетям и узлам. Проверять надо фактическое соединение, а не только красивую строку домена в конфигурации. Настройки DNS, прокси и повторных попыток входят в ту же инженерную задачу.
Если продукту действительно требуется просмотр произвольных сайтов, такой инструмент лучше отделить от доступа к корпоративным API. У него другая модель угроз и свои сетевые ограничения. Для чтения публичной страницы обычно не нужны полномочия служебного аккаунта CRM.
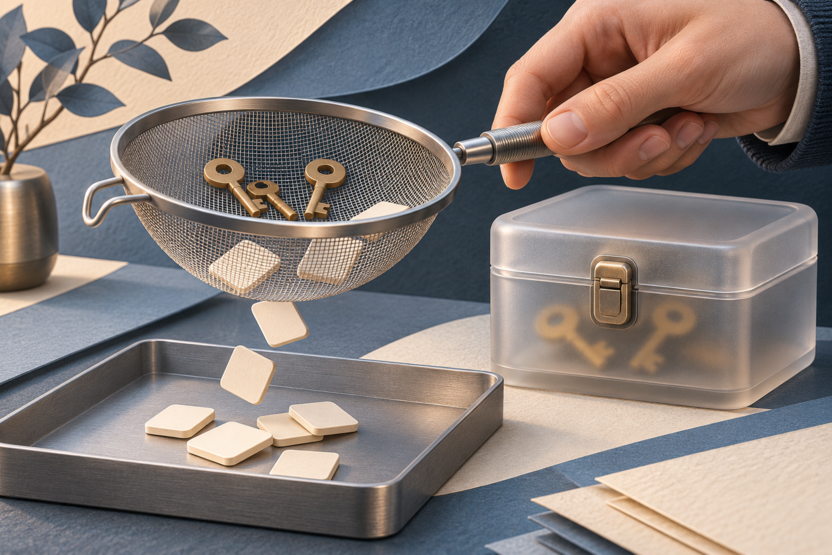
Обратный маршрут требует отдельного контроля: секреты могут попасть в ответ через ошибки, ссылки и диагностику. Изображение: HummerAi
Короткие полномочия и действительный отзыв
При поддержке со стороны целевой системы предпочтительнее выдавать ограниченные по времени полномочия под конкретную задачу. Это уменьшает период, в течение которого украденное значение может пригодиться. Область разрешений при этом важна не меньше срока жизни.
Система с временными токенами всё равно нуждается в механизме остановки доступа. У разных поставщиков отзыв устроен по-разному: где-то отзывается токен, где-то меняется политика, где-то остаётся ожидать истечения срока. Это свойство нужно проверить на используемой интеграции.
Перезапуск агента не означает отзыв уже выданных полномочий. Удаление ключа из конфигурации также не гарантирует, что прежняя копия перестала работать. В сценарии компрометации требуется действие на стороне системы, которая принимает эти полномочия.
Что проверить до рабочего запуска
Для такой интеграции полезны проверки отказа. Успешный ответ по одному заказу показывает лишь то, что основной маршрут работает.
Начните с чужой записи. Пользователь первой организации запрашивает известный тестовый номер второй. Ожидается отказ до выдачи данных. Затем передайте лишний параметр с идентификатором подключения: сервер должен отклонить его либо проверить по установленным правилам, а не принять как команду.
Попросите агента показать технический ключ и направьте ему документ с аналогичным требованием. Важен результат всей системы: в контексте модели не должно появиться значение секрета, даже если модель согласилась выполнить просьбу. Отдельно проверьте инструменты диагностики, чтения файлов и запуска кода, если они доступны этому агенту.
Сымитируйте ошибку внешнего сервиса, перенаправление и истёкший доступ. Просмотрите ответы инструментов, историю запуска, журнал ошибок и экспорт трассировки. Для проверки используйте специально созданные тестовые значения, а не рабочий ключ.
Наконец, проверьте ограничения действий. Учётная запись чтения не должна создавать заказ. Агент без разрешения на отправку не должен воспользоваться соседним универсальным инструментом. Иначе узкая интеграция оказывается декорацией рядом с открытым обходным маршрутом.
С чего начать в существующем проекте
Полная переделка всех интеграций редко помещается в одну рабочую неделю. Начните с одного действия, которое выполняется часто и имеет понятные границы.
- Опишите, какие параметры действительно выбирает агент и какие данные нужны ему в ответе. Уберите из интерфейса инструмента технические настройки подключения.
- Свяжите вызов с проверенной сессией и организацией. Зафиксируйте правила доступа к объекту, а не только к названию инструмента.
- Перенесите выбор подключения и добавление авторизации в исполняющий сервис. Ограничьте его собственные права.
- Задайте разрешённые поля результата и безопасные коды ошибок. Проверьте журналирование, трассировку и экспорт истории.
- Выполните проверки отказа, отзыва и обходных инструментов. Сохраните результаты как условия приёмки следующего изменения.
После этого можно переносить подход на другие операции. Действующий секрет в старой истории следует считать раскрытым: ограничьте доступ к копиям, отзовите или замените значение с учётом работающих интеграций и проверьте журнал использования. Очистка текста помогает сократить дальнейшее распространение, но не отменяет факт предыдущего раскрытия.
Одна политика доступа для нескольких агентов
Когда в компании несколько агентов, одинаковая проверка начинает повторяться в каждом проекте. Один разработчик очищает ошибки, другой возвращает их целиком, третий разрешает произвольные адреса. Новая модель или канал общения добавляет ещё один вариант поведения.
Единая агентная платформа полезна как общая точка применения правил: зарегистрированные инструменты, проверенная идентичность, политика доступа, исполнение и аудит. Тогда новый агент использует уже проверенный путь к CRM, а команда меняет политику в определённом месте и видит последствия.
Для этого не обязательно переносить все системы к одному поставщику. Общая политика может связывать несколько компонентов. Существенно другое: команда понимает, где проверяются права, кто отвечает за посредник и как убедиться, что любой вызов прошёл через него.
Возьмите один действующий инструмент и проследите путь запроса до конца. Какие значения получает модель? Кто выбирает адрес? Где появляется авторизация? Что возвращается при ошибке? Если на эти вопросы есть проверяемые ответы, расширять автоматизацию становится проще. Агенту можно давать больше полезной работы, сохраняя технические ключи там, где их использование контролирует программная система.
Изображение на обложке: AiHummer
Комментарии