

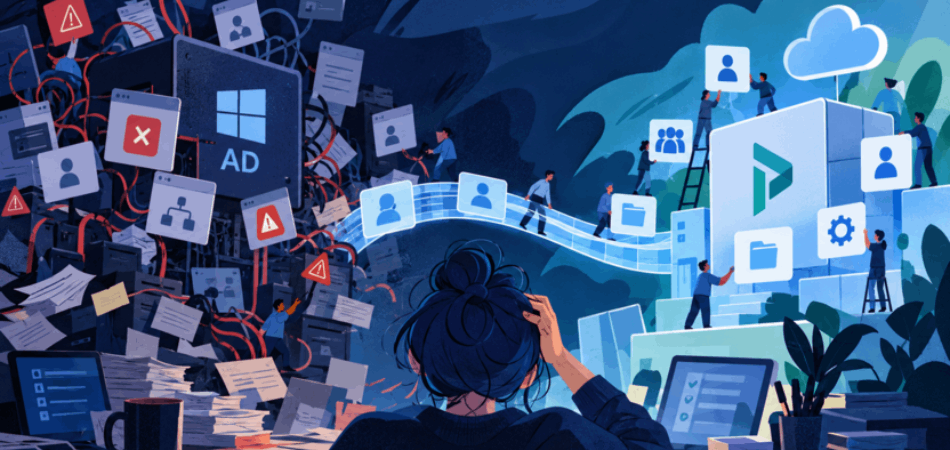
Миграция корпоративного каталога – сложный длительный процесс, в котором нельзя не учитывать особенности информационной среды компании. Зачастую можно встретить ситуацию, когда часть парка остаётся на Windows из‑за специфического софта, часть серверов мигрирует на российские ОС (Astra Linux, РЕД ОС, Alt Linux), при этом некоторые подразделения переходят раньше или позже остальных. В результате возникает «гибрид», в котором каждая часть живёт по своим правилам.
Подобные гетерогенные инфраструктуры принято называть смешанной средой. Для них характерно сосуществование нескольких ОС в пределах одной компании или сервера и обмен данными разных типов.
До начала миграции данных смешанной среды следует найти ответ на вопрос: как настроить единый каталог для разнородных устройств? Секрет кроется в поэтапной подготовке: сначала фиксируется полный перечень устройств и критичных сервисов, затем выявляются все зависимости от текущего каталога, выбирается целевая платформа (например, ALD Pro или FreeIPA) и настраиваются правила сопоставления идентификаторов.
Как на практике выглядит смешанная среда
Встречаются разные вариации операционных систем, но к базовым можно отнести:
- Windows‑рабочие места + Linux‑серверы
Сотрудники работают на ПК с Windows (из‑за офисных пакетов, 1С, CAD‑систем и т.п.), а серверная часть (базы данных, веб‑сервисы, файловые хранилища) переведена на Linux. - Параллельные сегменты по подразделениям
Одни отделы уже используют отечественные ОС и каталоги (ALD Pro, FreeIPA), другие продолжают работать в Microsoft AD. - Приложения привязаны к конкретной ОС
Например, внутренний портал или CRM интегрированы с AD и используют Kerberos‑аутентификацию, а новые микросервисы разворачиваются на Linux‑кластерах и полагаются на LDAP/FreeIPA.
В такой среде учётные записи и права доступа неизбежно раздваиваются: один и тот же сотрудник может иметь две разные учётные записи – в домене Windows и в каталоге Linux‑сегмента. Это не ошибка, а прямое следствие того, что в каждой части среды действуют свои механизмы идентификации.
Основные сложности миграции
Основные сложности для миграции представляет устройство среды на уровне каталога и доступа, к ним относятся:
Разные модели идентификации
В Windows идентификация строится вокруг SID (Security Identifier), доменных групп и GPO (групповых политик). В Linux‑среде используют UID/GID, членство в локальных группах и механизмы PAM. При попытке объединить эти миры нужно не просто «скопировать» пользователей, а корректно сопоставить их идентификаторы, иначе права доступа будут назначены неверно.
Несовместимые механизмы аутентификации
В Windows‑сегменте стандарт – Kerberos и NTLM, в Linux‑сегменте – LDAP, Kerberos в реализации FreeIPA/ALD Pro. Даже если оба сегмента используют Kerberos, это могут быть разные области с разными политиками и настройками.
Разрозненные политики прав
В Linux‑сегменте права назначаются через ACL на файловой системе, а в Windows – через NTFS‑разрешения. При миграции нужно не только перенести учётные записи, но и согласовать эти политики, чтобы не нарушить доступ к критически важным ресурсам.
Дублирование учётных записей и несогласованность атрибутов
Часто в двух каталогах появляются две записи об одном человеке с разными значениями атрибутов (например, разные email, телефоны, должности). Это усложняет аудит, приводит к ошибкам при выдаче прав и затрудняет управление доступом.
Технические особенности смешанных сред делают их миграцию особенно трудоемкой, что подкрепляется необходимостью предупреждения дополнительных рисков, связанных с сопоставлением идентификаторов и атрибутов, совместимостью групповых политик, интеграцией приложений и legacy-зависимостью. Поэтому миграцию в условиях смешанной среды можно охарактеризовать как комплексное преобразование каталога, выходящее за рамки стандартного переноса данных в новый каталог.
Как Pragmatic Tools Migrator решает эти задачи
В таких проектах критически важны инструменты, позволяющие заранее отработать правила маппинга, провести тестовую трансформацию и проконтролировать процесс миграции на каждом этапе. Без этого даже небольшая ошибка может привести к масштабным сбоям и потере управляемости всей инфраструктурой.
Pragmatic Tools Migrator закрывает эти риски за счёт архитектурно выстроенного подхода к трансформации каталога. Это инструмент управляемой миграции из Microsoft Active Directory на российские решения, где приоритетом является сохранение целостности прав и непрерывности доступа.
Что переносит инструмент
Он переносит полный набор сущностей: OU, пользователей, группы, атрибуты, членство, а также политики с адаптацией под целевую платформу. Ключевым механизмом выступают конфигурируемые правила сопоставления, включающие маппинг SID → UID/GID и обработку исключений. Поддержка нескольких целевых каталогов даёт гибкость при выборе целевой архитектуры.
Баланс автоматизации и контроля
Автоматическая миграция выполняется по настроенным сценариям, но остаётся под контролем администратора. На любом этапе возможны проверка, корректировка и приостановка. Такой баланс автоматизации и управляемости делает PT Migrator практичным решением для гетерогенных сред.
Сложность миграции в смешанной среде заключается в несовместимости базовых механизмов: идентификации, аутентификации, назначения прав. Поэтому критически важно корректно сопоставить объекты и проверить результат до продуктивного запуска. С Pragmatic Tools Migrator это реализуемо: инструмент поддерживает гибкую настройку правил, даёт детальную отчётность и позволяет выполнять миграцию поэтапно, сохраняя непрерывность доступа и контроль над процессом.
Комментарии