

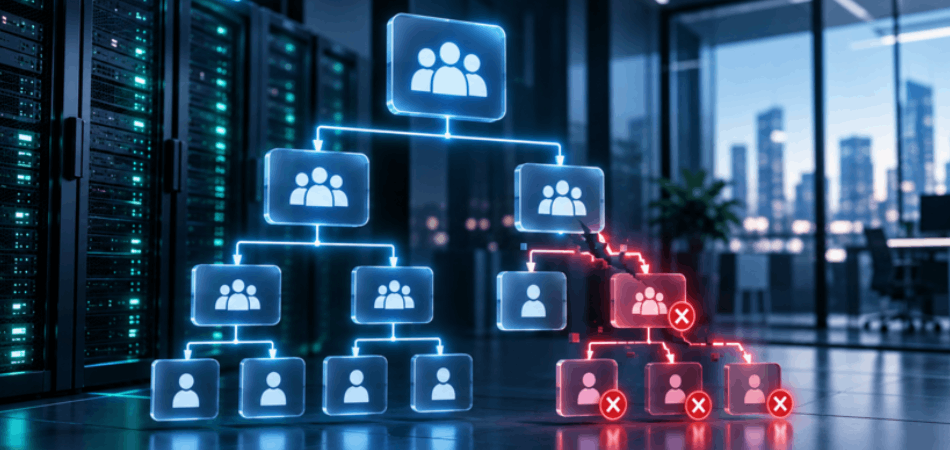
Корпоративная матрица доступа редко строится по принципу «пользователь – ресурс». В зрелых инфраструктурах права делегируются через многоуровневые цепочки вложенных групп, где каждый уровень отвечает за определённую зону ответственности или набор привилегий. Такая архитектура повышает управляемость, но одновременно делает миграцию каталога чувствительной к деталям: перенос плоского списка групп без учёта транзитивных отношений неизбежно приводит к потере прав.
Ключевая сложность заключается в том, что разные платформы реализуют логику вложенности и разрешения доступа по‑разному: от глубины вложенности и порядка обработки списков членства до правил приоритета конфликтующих назначений. В результате даже при формально полном переносе объектов итоговая матрица прав в целевой системе может существенно отличаться от исходной.
Как устроена «матрёшка» прав доступа
Представьте, что доступ к папке в корпоративной сети – это дверь с многоуровневой системой пропусков. У сотрудника нет личного ключа от этой двери. Вместо этого у него есть пропуск в отдел, у отдела – пропуск в департамент, а у департамента – право открывать именно эту дверь. Пока вся цепочка работает, сотрудник спокойно заходит в папку. Но если на каком-то этапе звено выпадает, например, отдел перестаёт считаться частью департамента, доступ исчезает, хотя сам сотрудник формально по‑прежнему в отделе.
В этой цепочке пропусков суть вложенных групп: иерархия делегирования прав, где доступ передаётся через вложенность.
В Active Directory (AD) эта логика работает за счёт транзитивного наследования: система не смотрит только на прямое членство пользователя, она раскручивает всю цепочку вложенности и собирает итоговые права из всех групп, куда пользователь попадает косвенно. При этом критически важны внутренние идентификаторы групп SID (Security Identifier), по которым механизм контроля доступа определяет, у кого есть права доступа. Поэтому для системы группа «Бухгалтерия» с одним SID и та же «Бухгалтерия» с другим SID – это два совершенно разных субъекта прав.
В российских каталогах (ALD Pro, РЕД АДМ, АльтДомен и др.) принцип делегирования похож, но технические детали отличаются: по‑другому обрабатываются атрибуты членства, могут действовать лимиты на глубину вложенности, иначе разрешается конфликт разрешений и запретов. Из‑за этого одна и та же иерархическая структура в разных системах даёт разный результат проверки прав. То, что в AD работало как единая цепь, в целевой среде может распасться на отдельные фрагменты, и система просто не увидит нужной связи.
Поэтому суть вложенных групп в цепочке транзитивных связей, которые формируют реальную матрицу доступа. И задача миграции сохранить эту логику: идентификаторы, порядок наследования и правила разрешения конфликтов.
Где «ломается» вложенность: главные точки отказа при миграции
При переносе вложенных групп доступ нередко теряется из‑за различий в архитектуре систем. Ключевые точки отказа:
- Лимиты на вложенность. В целевой системе может быть ограничена глубина иерархии или число вхождений группы в другие группы.
- Ошибки маппинга идентификаторов. Права привязаны к SID (или аналогам), а не к именам групп. Если маппинг делают по названиям, система не распознаёт, что это один и тот же субъект безопасности. Права не применяются, хотя членство формально сохраняется.
- Разная логика разрешения конфликтов. В Active Directory действует строгий принцип: явный запрет имеет приоритет над разрешением, а итоговый доступ определяется порядком записей в списке контроля доступа. В других каталогах логика может быть иной, например, приоритет отдаётся последнему назначенному праву либо запреты обрабатываются по другому алгоритму.
- Плоский перенос без учёта транзитивности. При миграции фиксируют только прямое членство, а транзитивные связи не восстанавливают. Визуально структура сохраняется, но логика делегирования прав теряется.
- Рассинхронизация атрибутов при гибридной миграции. Если AD и целевой каталог работают параллельно, задержки репликации или неполная синхронизация атрибутов приводят к временным инцидентам.
Как сохранить матрицу прав: шесть шагов
Миграция вложенных групп – это перенос логики доступа. Чтобы сохранить матрицу прав, нужно:
- Визуализировать структуру и выделить критические цепочки.
- Проверить лимиты и правила целевой системы.
- Провести тестовую миграцию на репрезентативных сценариях.
- Валидировать доступ через реальные сценарии использования.
- Контролировать маппинг идентификаторов и атрибутов.
- Подготовить план реагирования на инциденты.
Только такой системный подход позволяет избежать ситуации, когда формально всё перенесено, а сотрудники массово теряют доступ к ресурсам.
Надёжность переноса обеспечивают специализированные миграторы (например, Pragmatic Tools Migrator) либо тщательно проработанные скрипты. Но решающим фактором остаётся валидация через реальные сценарии: вход в приложения, работа с папками и проверка конфликтных ситуаций. Только так можно убедиться, что матрица прав в целевой системе соответствует исходной.
Изображение на обложке: Pragmatic Tools, генерация через ChatGPT
Комментарии